Secrets detection
Secrets Detection und Scanning
von Cycode
Scannen, erkennen und beheben Sie kontinuierlich jedes versteckte Secret über Ihren gesamten SDLC und Ihre Entwickler-Tools hinweg.
See how our customers use Cycode to build and deliver secure applications
Sichtbarkeit
Code scannen, alle exponierten Secrets finden
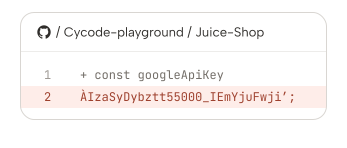
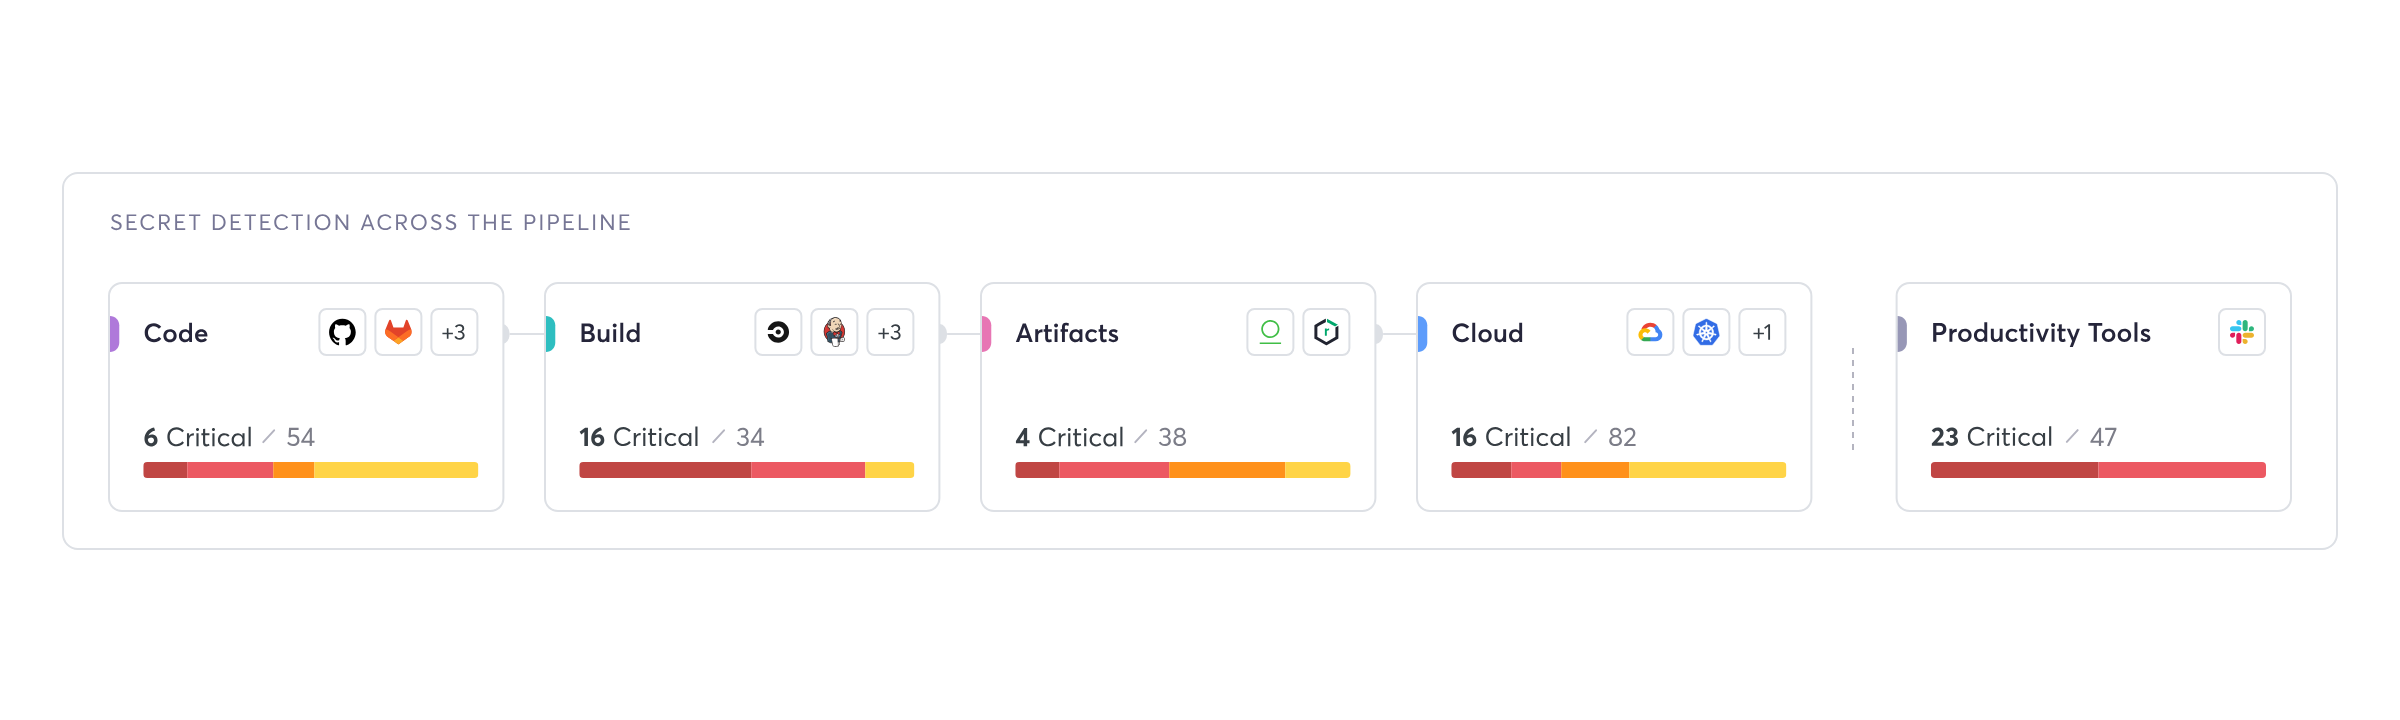
Secrets verstecken sich an vielen Orten, nicht nur im Quellcode. Finden und schützen Sie alle.
KI-gestützte Secrets Detection
Erweitern Sie die Secrets Detection auf Ticketing-, Dokumentations- und Messaging-Tools
Identifizieren Sie Secrets über den gesamten SDLC hinweg
Vordefinierte Regeln zur Erkennung von Secrets sowohl für bekannte als auch für proprietäre Dienste
Priorisierung
Nicht alle Secrets
sind gleich
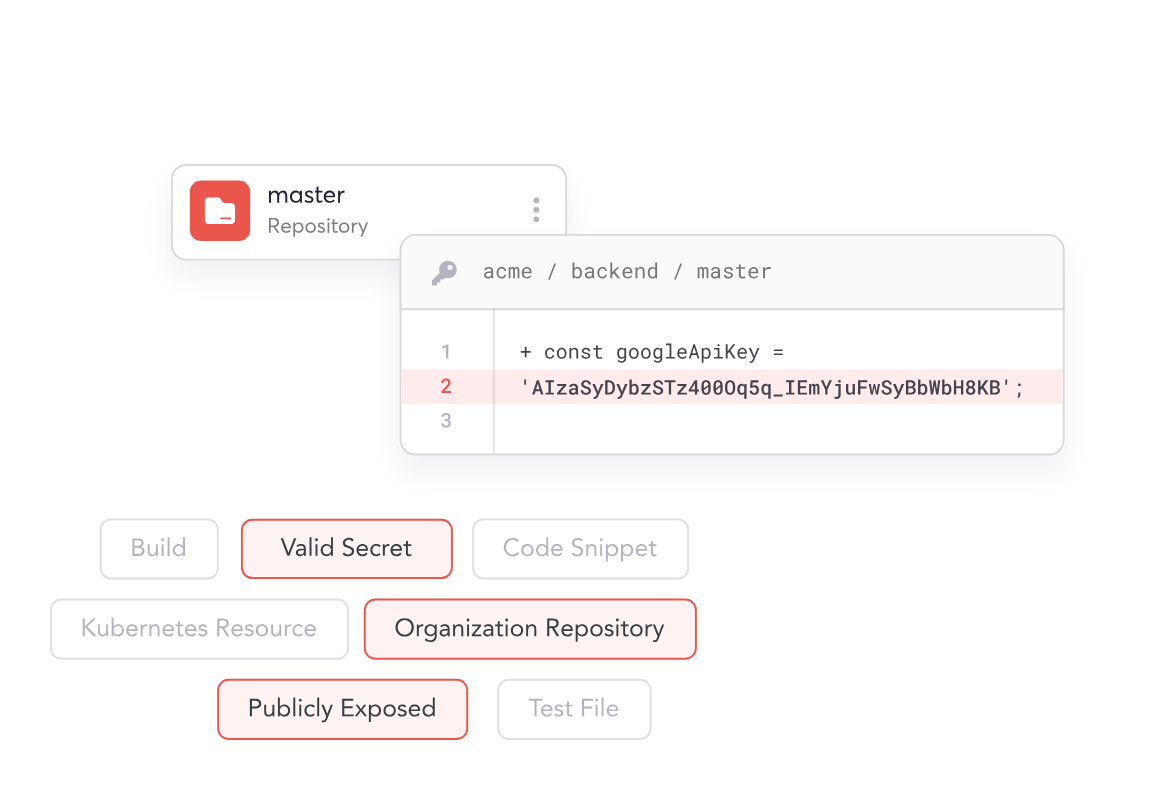
Priorisieren Sie die riskantesten Secrets, damit Sie die größten Bedrohungen zuerst beheben können.
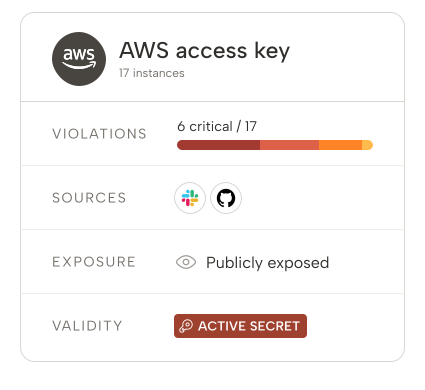
Validieren Sie den Aktivitätsstatus Ihrer Secrets
Risiko-Scoring für Secrets basierend auf potenziellem Impact und Exposure
Nutzen Sie den Code-Kontext, um Fehlalarme (False Positives) zu reduzieren
Überwachen Sie die Offenlegung von Secrets in privaten oder öffentlichen Repos
AI created a new software
development reality.
Remediation
Verhindern Sie die Offenlegung von Secrets
mit entwicklerfreundlichen Workflows
Ermöglichen Sie es Ihren Entwicklern, hardcodierte Secrets direkt in ihren bestehenden Tools zu erkennen und zu entfernen – für mehr Sicherheit, ohne den Workflow zu unterbrechen.
Erkennung und Behebung direkt in der IDE
Optimierte Remediation-Workflows durch Integration in Ticketing-Tools
Automatisches Schließen (Auto-resolve) behobener Secrets
Anbindung an den CI/CD-Workflow mit der Cycode CLI
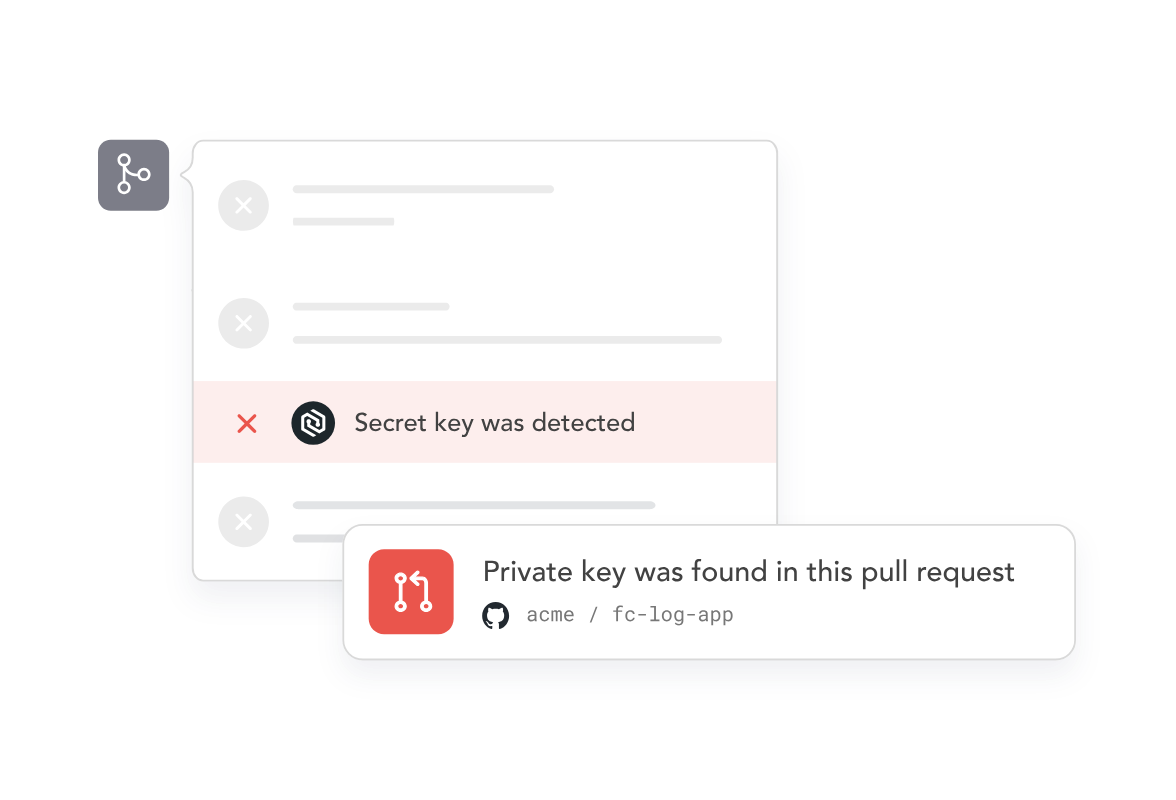
Erkennen, Blockieren und Überwachen von Secrets im Pull Request
FAQ
Frequently Asked Questions About Secrets Detection
Was sind Secrets und warum sind sie wichtig?
Secrets sind sensible Informationen, die zur Authentifizierung und Autorisierung für den Zugriff auf verschiedene Systeme, Dienste und Anwendungen verwendet werden. Dazu gehören etwa API-Keys, Passwörter, Token, Anmeldedaten, Zertifikate und mehr. Der Schutz dieser Secrets ist so wichtig, weil ihre Offenlegung zu unbefugtem Zugriff, Datenlecks und schwerwiegenden Sicherheitsvorfällen führen kann.
Die Implementierung von Tools und Best Practices für das Secrets Management, zum Beispiel secrets detection mit einem entsprechenden Scanner, trägt dazu bei, dass sensible Informationen über den gesamten Entwicklungs- und Betriebslebenszyklus hinweg geschützt bleiben.
Was ist Secret Detection?
Secret Detection ist ein Sicherheitsprozess, der darauf ausgelegt ist, die Offenlegung sensibler Daten, also etwa Passwörter, API-Keys und Token, innerhalb von Code-Repositories und anderen Entwicklungsumgebungen zu identifizieren. Sie automatisiert das Auffinden dieser Secrets, um unbefugten Zugriff, Datenlecks und potenzielle Sicherheitsverstöße zu verhindern. Das ist vor allem wichtig, weil Secrets während der Entwicklung versehentlich eingecheckt (committed) werden können. Moderne Tools zur Secret Detection lassen sich ebenfalls in die CI/CD-Pipeline integrieren. So können Unternehmen sicherstellen, dass sensible Informationen frühzeitig erkannt und regelmäßig überwacht werden, um eine sichere Code-Hygiene während des gesamten Software-Lebenszyklus aufrechtzuerhalten.
Welche Arten von Secrets werden im Quellcode gefunden?
Secrets im Quellcode beziehen sich auf sensible Daten, die vertraulich und sicher bleiben müssen. Sie werden oft verwendet, um auf kritische Dienste, Datenbanken oder Drittanbieter-Integrationen zuzugreifen. Zu den typischen Secrets gehören API-Keys, Authentifizierungs-Token, Passwörter, Verschlüsselungs-Keys und private Zertifikate – letztlich aber alle sensiblen Daten, die nicht öffentlich zugänglich sein sollten.
Erfahren Sie mehr über die größten Quellcode-Leaks und ihre Auswirkungen.
Werden Secrets nur im Quellcode gefunden?
Ein Secret kann auch an anderen Stellen als nur im Quellcode vorkommen. Sie können in Build-Logs, Versionshistorien, IaC-Templates (Infrastructure as Code), Dokumentationen, Ticketing-Systemen und Produktivitäts-Tools wie Slack und Confluence auftauchen. Weil sie theoretisch sie den gesamten Lebenszyklus einer Software verteilt sein können, benötigen Unternehmen einen Scanner, der eine breite Palette von Secrets an all diesen potenziellen Fundorten aufspüren kann.
Warum finden Code-Reviews keine Secrets im Quellcode?
Code-Reviews sind darauf ausgelegt, logische Fehler, Verstöße gegen Coding-Standards und potenzielle Sicherheitslücken zu identifizieren, bei der Identifizierung von Secrets sind sie hingegen nicht lückenlos zuverlässig.
Menschliche Reviewer können eingebettete Secrets aufgrund ihrer unauffälligen Form leicht übersehen, insbesondere in großen Codebasen. Zudem können Secrets durch automatisierte Skripte oder schnell übersehbare Konfigurationsdateien eingebracht werden, die nicht immer einer gründlichen manuellen Prüfung unterliegen. Automatisierte Tools wie Cycode sind speziell für die Erkennung von Secrets entwickelt worden und arbeiten wesentlich effektiver; sie scannen Code systematisch nach Mustern und Anomalien ab, die auf sensible Informationen hindeuten.
Warum ist es so schwer, Secrets im Code zu erkennen?
Secrets im Code sind schwer zu finden, weil es viele verschiedene Typen gibt, die auf unterschiedlichste Weise strukturiert sind. Einige Secrets folgen einem bekannten Muster und sind daher leichter zu erkennen. Andere wiederum haben kein Standardformat oder sind verschlüsselt, beziehungsweise gehasht, was die Erkennung erschwert. Bei diesen Arten von Secrets kann die Suche im Code oft zu einer hohen Rate an False Positives führen. Präzise Scanner identifizieren Secrets hingegen zuverlässig ohne eine große Anzahl an Fehlalarmen.
Wie funktioniert Secret Scanning?
Secret Scanning nutzt Mustererkennungs-Algorithmen (Pattern Matching), Machine Learning und bekannte Secret-Signaturen, um Code, Konfigurationsdateien und Dokumentationen automatisch nach offenliegenden Secrets zu durchsuchen. Die besten Tools gehen über die reine Erkennung hinaus, indem sie Funde nach Risiko priorisieren. Dabei werden Faktoren wie der Secret-Typ, die Verwendung und die Kritikalität bewertet, um den Prozess der Fehlerbehebung (Remediation) zu optimieren.
Entwicklerfreundliche Workflows lassen sich direkt in CI/CD-Pipelines integrieren und markieren exponierte Secrets automatisch in Pull Requests oder Issue-Trackern, um Entwickler in Echtzeit zu alarmieren. Schließlich unterstützen Anleitungen zur Behebung und direkt umsetzbare Erkenntnisse die Entwickler dabei, Probleme schnell und sicher zu lösen. So wird sichergestellt, dass Sicherheitsmaßnahmen die Entwicklungseffizienz unterstützen, statt sie zu behindern.
Experience the future of secrets detection